⚡ EU Cyber Resilience Act
EU Cyber Resilience Act (CRA): SBOM-vereisten en compliance
De CRA-meldplicht voor kwetsbaarheden geldt al; de volledige toepassing, inclusief de SBOM, gaat in op 11 december 2027. Interlynk automatiseert de SBOM-, kwetsbaarhedenbeheer- en documentatievereisten die u nodig hebt.






IN HET KORT
De Cyber Resilience Act (Verordening (EU) 2024/2847) is de wet van de Europese Unie die een software bill of materials verplicht stelt.
Als u een product met digitale elementen in de EU verkoopt, moet u een machineleesbare SBOM opstellen, deze actueel houden en overhandigen zodra een markttoezichtautoriteit erom vraagt.
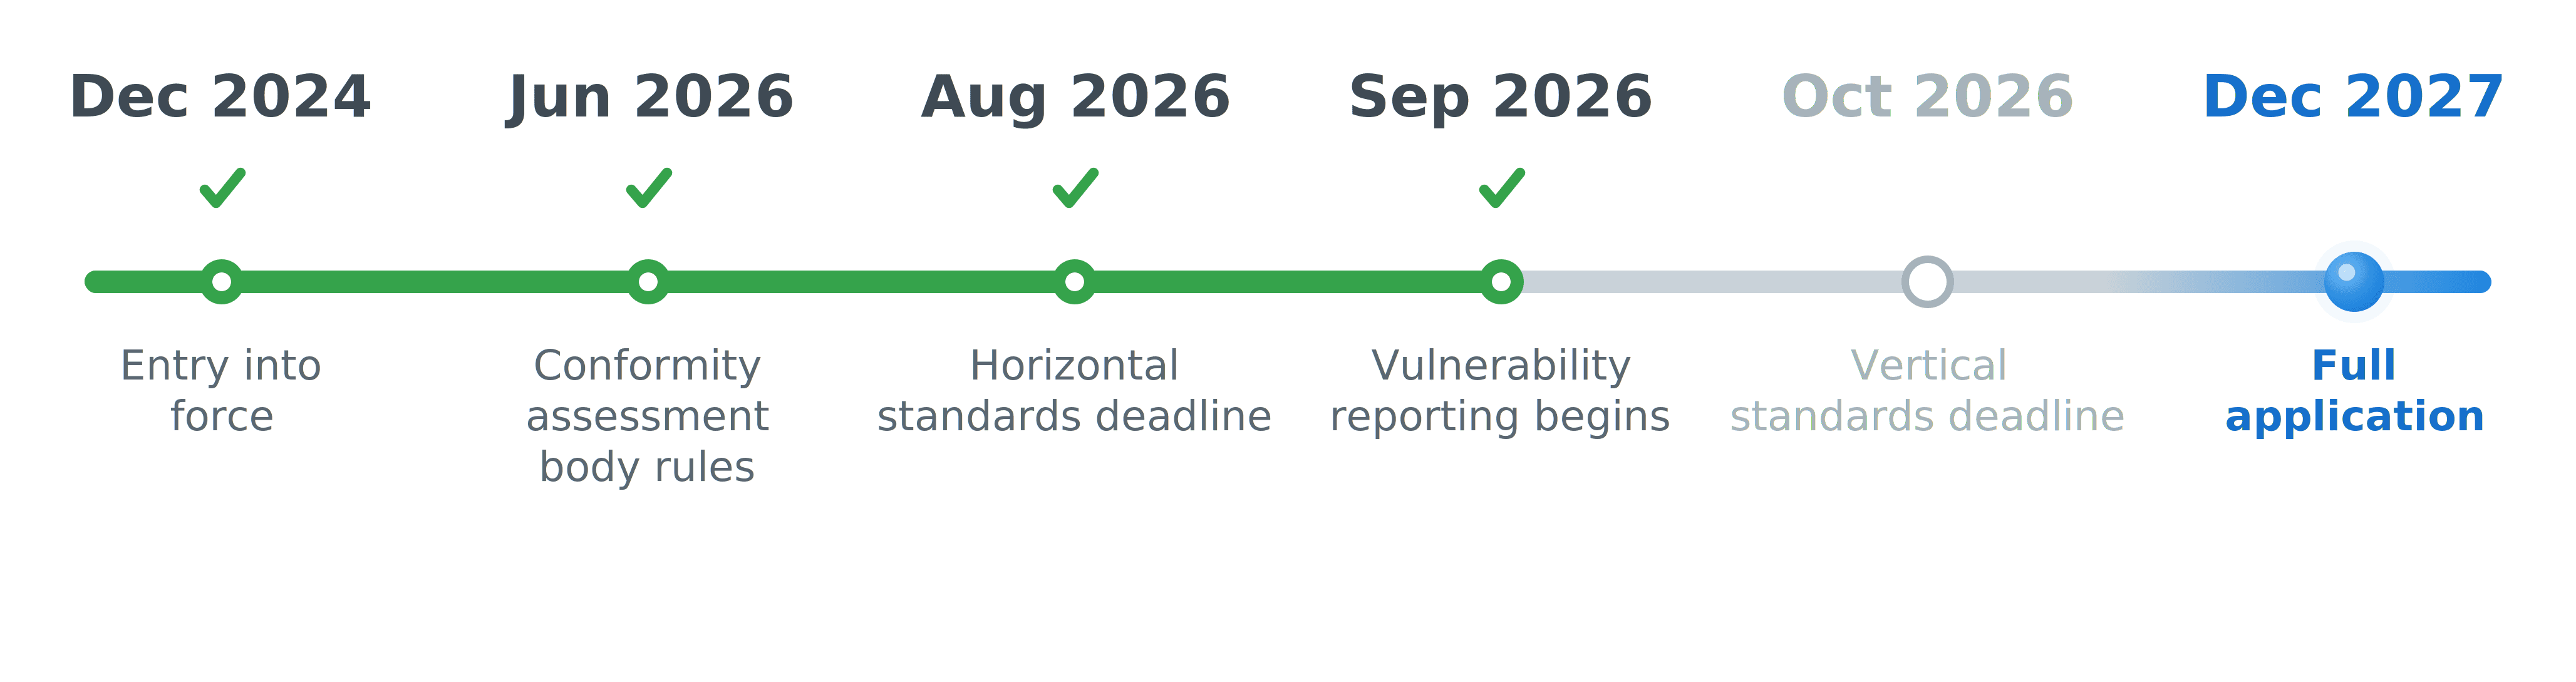
Twee data zijn bepalend. De meldplicht voor kwetsbaarheden geldt sinds 11 september 2026, en de overige verplichtingen, inclusief de SBOM, gaan in op 11 december 2027. Die volgorde verrast velen: de meldplicht begon vijftien maanden voordat de SBOM formeel verplicht is, en u kunt geen component melden die u nooit hebt geïnventariseerd.
De wet vraagt alleen om uw top-level afhankelijkheden. Maar dat is precies het gat waar Log4Shell doorheen glipte.
Wat is de Cyber Resilience Act?
De EU Cyber Resilience Act (CRA) is de eerste horizontale EU-verordening die verplichte cybersecurityvereisten oplegt aan hardware- en softwareproducten met digitale elementen. De verordening schrijft security-by-design-principes, kwetsbaarheidsafhandeling en transparantie gedurende de levenscyclus voor, voor elk product dat op de EU-markt wordt verkocht, ongeacht waar de fabrikant is gevestigd.
€ 15 mln
24 uur
10 jaar
90%
CRA-compliancetijdlijn en belangrijke EU-data
Voor wie geldt de CRA?
De CRA geldt voor elk product met digitale elementen dat op de EU-markt wordt aangeboden. Dat omvat losstaande software, hardware met ingebedde software en de gegevensverwerking op afstand waarvan die producten afhankelijk zijn. Een infuuspomp in het ziekenhuis, een industriële controller, een mobiele app en een firewall-appliance vallen onder dezelfde verordening.
Drie rollen dragen verplichtingen, en die zijn niet uitwisselbaar.
Fabrikanten
Iedereen die producten met digitale elementen ontwikkelt, vervaardigt of laat ontwerpen en ontwikkelen onder zijn eigen naam of merk.
Importeurs
In de EU gevestigde entiteiten die een product met digitale elementen op de EU-markt brengen dat de naam van een fabrikant uit een derde land draagt.
Distributeurs
Elke partij in de toeleveringsketen, anders dan de fabrikant of importeur, die een product met digitale elementen op de EU-markt aanbiedt.
Vereist de EU-machineverordening een SBOM?
Nee. Verordening (EU) 2023/1230 noemt SBOM, CycloneDX en SPDX nergens.
Ze vraagt wel om iets wat er dicht bij komt. Bijlage III punt 1.1.9 bepaalt dat een machine de software moet identificeren die nodig is om veilig te werken, en die gegevens op elk moment in een eenvoudig toegankelijke vorm beschikbaar moet stellen. Om daaraan te voldoen houdt u in de praktijk een software-inventaris bij, ook al gebruikt de verordening dat woord niet.
Wie verbonden machines op de EU-markt brengt, valt meestal onder beide verordeningen tegelijk. Ze vragen om verschillende dingen.
Productclassificatie onder de CRA
Standaard (~90%)
Belangrijk, klasse I
Belangrijk, klasse II
Kritiek
SBOM-vereisten onder de CRA
De Cyber Resilience Act vereist een uitgebreide documentatie van de software bill of materials. De verplichting is vastgelegd in artikel 13, lid 1, onder h), in samenhang met bijlage I, deel II, punt 1, van Verordening (EU) 2024/2847.
Dit zijn de belangrijkste vereisten waaraan u moet voldoen:
De CRA vraagt alleen om top-level afhankelijkheden. Dat is dezelfde lacune die Log4j tijdens Log4Shell verborgen hield in een framework binnen een library. Beschouw dit daarom als een ondergrens, niet als een doel.
Een volledige uitsplitsing van de SBOM-datavelden van de CRA en hoe BSI TR-03183 deze interpreteert, vindt u in SBOM-vereisten voor de EU CRA.
Meldtermijnen
Artikel 71(2) haalt artikel 14 naar voren naar 11 september 2026, vooruitlopend op de rest van de verordening. Twee gebeurtenissen leiden tot een meldplicht: een actief misbruikte kwetsbaarheid in uw product en een ernstig incident dat de beveiliging ervan raakt.
24 uur
De klok start bij kennisname, niet bij bevestiging
72 uur
Eerste beoordeling van ernst en mitigerende maatregelen
14 dagen
Een workaround telt als corrigerende maatregel
1 maand
Loopt vanaf de melding van 72 uur
GOED OM TE WETEN
Alleen actief misbruikte kwetsbaarheden en ernstige incidenten zijn meldingsplichtig. Kwetsbaarheden die u vindt en verhelpt voordat ze worden misbruikt, blijven onderdeel van uw reguliere kwetsbaarhedenbeheer.
Geldt voor producten die al op de EU-markt zijn, niet alleen voor producten die na september 2026 in de handel worden gebracht.
Eén indiening via het ENISA Single Reporting Platform (artikel 16) bereikt zowel ENISA als uw coördinerende nationale CSIRT.
Micro-ondernemingen en kleine ondernemingen kunnen niet worden beboet voor het missen van de vroegtijdige waarschuwing binnen 24 uur (artikel 64(10)(a)). De meldplicht zelf en de latere termijnen blijven gelden.
De CRA stelt geen termijn voor het ontwikkelen van de oplossing, maar de plicht om zonder onnodige vertraging te handelen blijft gelden, en getroffen gebruikers moeten worden geïnformeerd op grond van artikel 14(8).
NIEUW • GRATIS BRON
Sie wählen eine SBOM-Plattform für die CRA aus?
De CRA legt een ondergrens vast, geen doel. Wat echt standhoudt wanneer een klant of een auditor uw SBOM leest, gaat een stap verder. Het beoordelingsschema meet precies die kloof:

Een demo en een verkooppraatje vertellen u niet of een SBOM-platform standhoudt onder de CRA. Daarom hebben we deze rubric gemaakt. Het is een leveranciersneutrale manier om elk platform te toetsen, ook uw eigen, aan wat de CRA en de BSI TR-03183-2 vereisen. Er zijn 66 controlepunten verdeeld over zeven gebieden, elk gekoppeld aan een specifieke eis uit de CRA of het BSI, en het overzichtstabblad doet de rekensom. Aan het eind ziet u waar elke tool sterk is en waar die tekortschiet. Kritieke punten worden gemarkeerd, zodat een dealbreaker niet onopgemerkt blijft.
Generierung
Inhalt & Qualität
Lebenszyklus
Schwachstellen & VEX
Format
Integration
Über die CRA hinaus
Rubrik anfordern
Sagen Sie uns, wohin wir sie senden sollen, und wir schicken sie Ihnen per E-Mail.
Hoe Interlynk Helpt?
Wij koppelen elke CRA-vereiste aan een concrete platformfunctie, zodat u naleving kunt aantonen en niet alleen claimen.
Veelgestelde vragen
Wat is de EU Cyber Resilience Act?
De CRA is een EU-verordening die verplichte cyberbeveiligingsvereisten vaststelt voor producten met digitale elementen die in de Europese Unie worden verkocht. Ze omvat hardware en software en vereist secure-by-design-ontwikkeling, kwetsbaarheidsafhandeling en doorlopende beveiligingsupdates gedurende de hele productlevenscyclus.