⚡ EU-Cyberresilienzgesetz
EU Cyber Resilience Act (CRA): SBOM-Anforderungen & Compliance
Die CRA-Pflicht zur Schwachstellenmeldung gilt bereits; die vollständige Anwendung, einschließlich der SBOM, greift ab dem 11. Dezember 2027. Interlynk automatisiert die SBOM-, Schwachstellenmanagement- und Dokumentationsanforderungen, die Sie erfüllen müssen.
KURZ GEFASST
Der Cyber Resilience Act (Verordnung (EU) 2024/2847) ist das Gesetz der Europäischen Union, das eine Software Bill of Materials verpflichtend macht.
Wenn Sie ein Produkt mit digitalen Elementen in der EU verkaufen, müssen Sie eine maschinenlesbare SBOM erstellen, sie aktuell halten und sie aushändigen, sobald eine Marktüberwachungsbehörde danach fragt.
Zwei Daten sind entscheidend. Die Pflicht zur Schwachstellenmeldung gilt seit dem 11. September 2026, die übrigen Pflichten, einschließlich der SBOM, greifen ab dem 11. Dezember 2027. Diese Reihenfolge überrascht viele: Die Meldepflicht begann fünfzehn Monate, bevor die SBOM formal fällig ist, und Sie können keine Komponente melden, die Sie nie inventarisiert haben.
Das Gesetz verlangt nur Ihre Top-Level-Abhängigkeiten. Doch genau diese Lücke hat Log4Shell durchschlüpfen lassen.
Was ist der Cyber Resilience Act?
Der EU Cyber Resilience Act (CRA) ist die erste horizontale EU-Verordnung, die verbindliche Cybersicherheitsanforderungen an Hardware- und Softwareprodukte mit digitalen Elementen stellt. Sie schreibt Security-by-Design-Prinzipien, Schwachstellenbehandlung und Transparenz über den gesamten Lebenszyklus für jedes Produkt vor, das auf dem EU-Markt verkauft wird, unabhängig davon, wo der Hersteller ansässig ist.
EURO 15 Mio.
24 Stunden
10 Jahre
90%
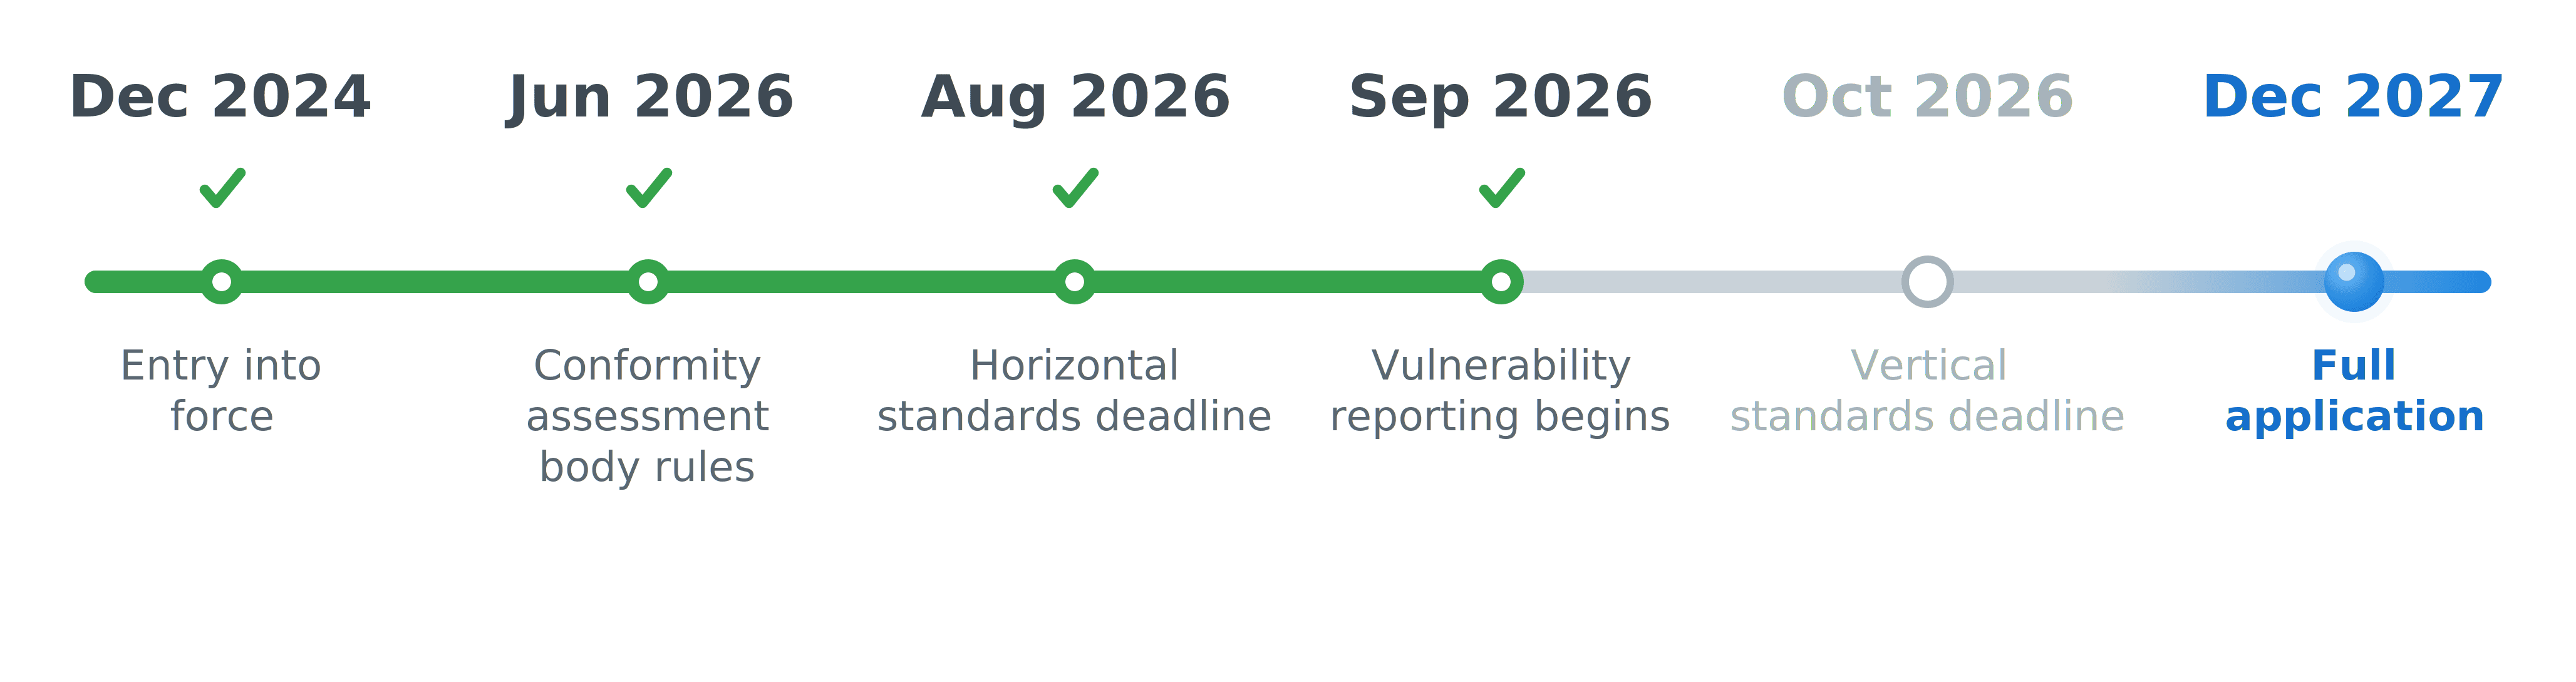
CRA-Compliance-Zeitleiste und wichtige EU-Termine
Wen betrifft das CRA?
Der CRA gilt für jedes Produkt mit digitalen Elementen, das auf dem EU-Markt bereitgestellt wird. Das umfasst eigenständig verkaufte Software, Hardware mit eingebetteter Software und die Fernverarbeitungslösungen, von denen diese Produkte abhängen. Eine Infusionspumpe im Krankenhaus, eine Industriesteuerung, eine mobile App und eine Firewall-Appliance fallen unter dieselbe Verordnung.
Drei Rollen tragen Pflichten, und sie sind nicht austauschbar.
Hersteller
Jede Partei, die Produkte mit digitalen Elementen unter eigenem Namen oder eigener Marke entwickelt, herstellt oder entwickeln lässt.
Importeure
In der EU ansässige Unternehmen, die ein Produkt mit digitalen Elementen unter dem Namen eines Herstellers aus einem Drittland auf dem EU-Markt in Verkehr bringen.
Händler
Jede Partei in der Lieferkette, außer dem Hersteller oder Importeur, die ein Produkt mit digitalen Elementen auf dem EU-Markt bereitstellt.
Verlangt die EU-Maschinenverordnung eine SBOM?
Nein. Die Verordnung (EU) 2023/1230 erwähnt weder SBOM noch CycloneDX oder SPDX.
Sie verlangt aber etwas Ähnliches. Nach Anhang III Nummer 1.1.9 muss eine Maschine die Software identifizieren, die sie für den sicheren Betrieb benötigt, und diese Angaben jederzeit in leicht zugänglicher Form bereitstellen. Um das zu erfüllen, führen Sie am Ende ein Softwareinventar, auch wenn die Verordnung diesen Begriff nicht verwendet.
Wer vernetzte Maschinen in die EU liefert, fällt meist unter beide Verordnungen zugleich. Sie verlangen Unterschiedliches.
Produktklassifizierung gemäß CRA
Standard (~90%)
Wichtig, Klasse I
Wichtig, Klasse II
Kritisch
SBOM-Anforderungen im Rahmen des CRA
Der Cyber Resilience Act schreibt eine umfassende Dokumentation der Software Bill of Materials vor. Die Verpflichtung ergibt sich aus Artikel 13 Absatz 1 Buchstabe h in Verbindung mit Anhang I Teil II Nummer 1 der Verordnung (EU) 2024/2847.
Hier sind die wichtigsten Anforderungen, die Sie erfüllen müssen:
Der CRA verlangt nur Top-Level-Abhängigkeiten. Das ist dieselbe Lücke, die während Log4Shell Log4j in einem Framework in einer Bibliothek verborgen hat. Behandeln Sie sie daher als Untergrenze, nicht als Ziel.
Eine vollständige Aufschlüsselung der SBOM-Datenfelder des CRA und wie BSI TR-03183 sie interpretiert, finden Sie unter SBOM-Anforderungen für den EU CRA.
Meldepflichten bei Schwachstellen
Artikel 71(2) zieht Artikel 14 auf den 11. September 2026 vor, noch vor dem Rest der Verordnung. Zwei Ereignisse lösen eine Meldepflicht aus: eine aktiv ausgenutzte Schwachstelle in Ihrem Produkt und ein schwerwiegender Sicherheitsvorfall, der dessen Sicherheit beeinträchtigt.
24 Std.
Die Frist beginnt mit der Kenntnisnahme, nicht mit der Bestätigung
72 Std.
Erste Bewertung von Schweregrad und Gegenmaßnahmen
14 Tage
Eine Behelfslösung gilt als Korrekturmaßnahme
1 Monat
Läuft ab der 72-Stunden-Meldung
Wissenswertes
Nur aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle sind meldepflichtig. Schwachstellen, die Sie vor einer Ausnutzung finden und beheben, bleiben Teil Ihres normalen Schwachstellenmanagements.
Gilt für Produkte, die bereits auf dem EU-Markt sind, nicht nur für solche, die nach September 2026 in Verkehr gebracht werden.
Eine einzige Einreichung über die ENISA Single Reporting Platform (Artikel 16) erreicht sowohl die ENISA als auch Ihr koordinierendes nationales CSIRT.
Kleinstunternehmen und kleine Unternehmen können für das Versäumen der 24-Stunden-Frühwarnung nicht mit Bußgeldern belegt werden (Artikel 64(10)(a)). Die Meldepflicht selbst und die späteren Fristen bleiben bestehen.
Der CRA setzt keine Frist für die Entwicklung der Behebung, doch die Pflicht zum unverzüglichen Handeln gilt weiterhin, und betroffene Nutzer müssen gemäß Artikel 14(8) informiert werden.
Sie wählen eine SBOM-Plattform für die CRA aus?
Der CRA setzt eine Untergrenze, kein Ziel. Was wirklich standhält, wenn ein Kunde oder ein Prüfer Ihre SBOM liest, geht einen Schritt darüber hinaus. Genau diese Lücke bewertet das Bewertungsraster:

Eine Demo und ein Vertriebsgespräch sagen Ihnen nicht, ob eine SBOM-Plattform den Anforderungen der CRA standhält. Deshalb haben wir diese Rubrik entwickelt. Sie bietet eine herstellerneutrale Möglichkeit, jede Plattform zu prüfen, auch Ihre eigene, und zwar an dem, was die CRA und die BSI TR-03183-2 verlangen. Es gibt 66 Prüfpunkte in sieben Bereichen, jeder mit einer konkreten Anforderung aus der CRA oder dem BSI verknüpft, und der Übersichtsreiter übernimmt die Berechnung. Am Ende sehen Sie, wo jedes Tool stark ist und wo es Schwächen hat. Kritische Punkte werden markiert, damit kein K.-o.-Kriterium übersehen wird.
Generierung
Inhalt & Qualität
Lebenszyklus
Schwachstellen & VEX
Format
Integration
Über die CRA hinaus
Rubrik anfordern
Sagen Sie uns, wohin wir sie senden sollen, und wir schicken sie Ihnen per E-Mail.
Wie Interlynk hilft?
Wir ordnen jede CRA-Anforderung einer konkreten Plattformfunktion zu, damit Sie Konformität nachweisen und nicht nur behaupten können.
Häufig gestellte Fragen
Was ist der EU Cyber Resilience Act?
Der CRA ist eine EU-Verordnung, die verpflichtende Cybersicherheitsanforderungen an Produkte mit digitalen Elementen stellt, die in der Europäischen Union verkauft werden. Er umfasst Hardware und Software und verlangt Secure-by-Design-Entwicklung, den Umgang mit Schwachstellen und fortlaufende Sicherheitsupdates über den gesamten Produktlebenszyklus.
Wann tritt der CRA in Kraft?
Ist SaaS vom CRA erfasst?
Welches SBOM-Format verlangt der CRA?
Ist Open-Source-Software vom CRA ausgenommen?
Wie hoch sind die Strafen bei Nichteinhaltung des CRA?
Wie unterscheidet sich der CRA von NIS2?
Müssen US-Unternehmen den CRA einhalten?
Reichen Top-Level-Abhängigkeiten für die CRA-Konformität aus?
Vertraut von Sicherheits- und Compliance-Teams in 100+ regulierten Unternehmen
Interlynk automatisiert SBOMs, verwaltet Open-Source-Risiken, überwacht Lieferanten und bereitet Sie auf das Post-Quantum-Zeitalter vor, alles auf einer vertrauenswürdigen Plattform.