CRA-Compliance
EU Cyber Resilience Act (CRA): SBOM-Anforderungen & Compliance
Die CRA-Pflicht zur Schwachstellenmeldung gilt bereits; die vollständige Anwendung, einschließlich der SBOM, greift ab dem 11. Dezember 2027. Interlynk automatisiert die SBOM-, Schwachstellenmanagement- und Dokumentationsanforderungen, die Sie erfüllen müssen.






KURZ GESAGT
ÜBERBLICK
EURO 15 Mio.
Maximale Geldstrafen bei Nichteinhaltung
24 Stunden
10 Jahre
90%
ZEITPLAN
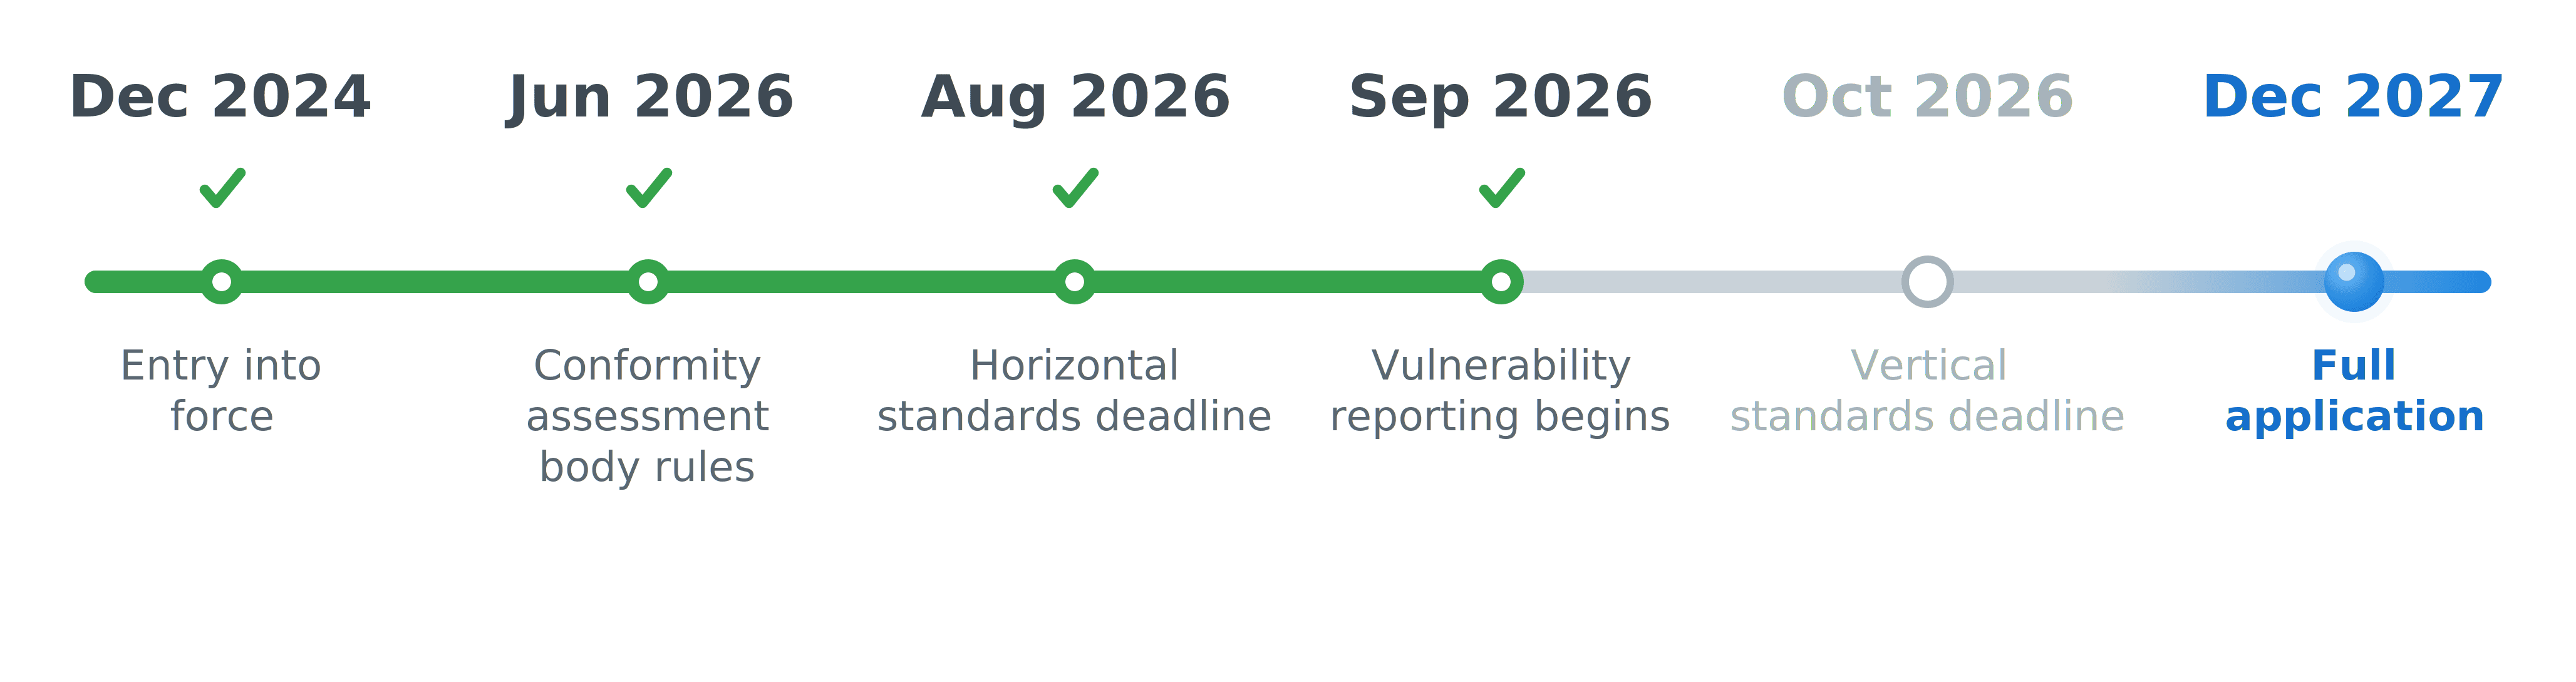
10. Dezember 2024
Inkrafttreten
Die Verordnung tritt in Kraft. Noch keine Pflichten für Hersteller.
11. Juni 2026
Regeln für Konformitätsbewertungsstellen
Die Mitgliedstaaten benennen nationale Behörden und notifizierte Stellen. Keine direkte Herstellerpflicht.
August 2026
Frist für horizontale Normen
Harmonisierte Normen für Anforderungen, die für alle Produkte mit digitalen Elementen gelten.
11. September 2026
Schwachstellenmeldung beginnt
24-Stunden-Frühwarnung, 72-Stunden-Meldung, Abschlussbericht nach 14 Tagen. Gilt für Produkte, die bereits auf dem Markt sind.
Oktober 2026
Frist für vertikale Normen
Harmonisierte Normen für einzelne Produktkategorien.
20. Januar 2027
Maschinenverordnung: Geltungsbeginn
Vernetzte Maschinen brauchen für die CE-Kennzeichnung Cybersicherheitsnachweise in den technischen Unterlagen.
11. Dezember 2027
Vollständige Anwendung
CE-Kennzeichnung, Konformitätsbewertung, technische Dokumentation, SBOM, Security by Design, Sicherheitsupdates über den Supportzeitraum.
GELTUNGSBEREICH
Hersteller
Jede Partei, die Produkte mit digitalen Elementen unter eigenem Namen oder eigener Marke entwickelt, herstellt oder entwickeln lässt.
Importeure
In der EU ansässige Unternehmen, die ein Produkt mit digitalen Elementen unter dem Namen eines Herstellers aus einem Drittland auf dem EU-Markt in Verkehr bringen.
Händler
Jede Partei in der Lieferkette, außer dem Hersteller oder Importeur, die ein Produkt mit digitalen Elementen auf dem EU-Markt bereitstellt.
MASCHINENBAU
Gilt ab
Worum es geht
Erfasste Software
SBOM
Wohin der Nachweis gehört
KLASSIFIZIERUNG
Standard (~90%)
Wichtig, Klasse I
Wichtig, Klasse II
Kritisch
SBOM-ANFORDERUNGEN
MELDEPFLICHTEN
24 Std.
Die Frist beginnt mit der Kenntnisnahme, nicht mit der Bestätigung
72 Std.
Erste Bewertung von Schweregrad und Gegenmaßnahmen
14 Tage
Eine Behelfslösung gilt als Korrekturmaßnahme
1 Monat
Läuft ab der 72-Stunden-Meldung
Frühwarnung
Meldung
Abschlussbericht
WISSENSWERTES
Nur aktiv ausgenutzte Schwachstellen und schwerwiegende Vorfälle sind meldepflichtig. Schwachstellen, die Sie vor einer Ausnutzung finden und beheben, bleiben Teil Ihres normalen Schwachstellenmanagements.
Gilt für Produkte, die bereits auf dem EU-Markt sind, nicht nur für solche, die nach September 2026 in Verkehr gebracht werden.
Eine einzige Einreichung über die ENISA Single Reporting Platform (Artikel 16) erreicht sowohl die ENISA als auch Ihr koordinierendes nationales CSIRT.
Kleinstunternehmen und kleine Unternehmen können für das Versäumen der 24-Stunden-Frühwarnung nicht mit Bußgeldern belegt werden (Artikel 64(10)(a)). Die Meldepflicht selbst und die späteren Fristen bleiben bestehen.
Der CRA setzt keine Frist für die Entwicklung der Behebung, doch die Pflicht zum unverzüglichen Handeln gilt weiterhin, und betroffene Nutzer müssen gemäß Artikel 14(8) informiert werden.
NEU • KOSTENLOSE RESSOURCE
Minimum
Erfüllt den CRA auf dem Papier
Audit-ready
Was ein Prüfer akzeptiert
Tiefe
Nur Top-Level-Abhängigkeiten
✓ Vollständiger, transitiver Abhängigkeitsbaum
Aktualität
Einmalig erzeugt, zum Zeitpunkt der Dokumentation
✓ Bei jedem Build neu erzeugt
Schwachstellenkontext
Nicht erforderlich
✓ Auf neue Schwachstellen überwacht, mit VEX
Format
Ein gängiges Format
✓ Validiertes CycloneDX oder SPDX (BSI TR-03183-2)

Generierung
Inhalt & Qualität
Lebenszyklus
Schwachstellen & VEX
Format
Integration
Über die CRA hinaus
Rubrik anfordern
Sagen Sie uns, wohin wir sie senden sollen, und wir schicken sie Ihnen per E-Mail.
PLATTFORM
FAQ
Was ist der EU Cyber Resilience Act?
Der CRA ist eine EU-Verordnung, die verpflichtende Cybersicherheitsanforderungen an Produkte mit digitalen Elementen stellt, die in der Europäischen Union verkauft werden. Er umfasst Hardware und Software und verlangt Secure-by-Design-Entwicklung, den Umgang mit Schwachstellen und fortlaufende Sicherheitsupdates über den gesamten Produktlebenszyklus.